Các ngân hàng số tăng cường bảo mật trước các mối đe dọa mạng
Các ngân hàng số tại Hàn Quốc đang tăng cường hệ thống bảo mật bằng công nghệ AI và sự tham gia của chuyên gia bên ngoài sau khi ghi nhận các nỗ lực truy cập trái phép từ các địa chỉ IP liên quan đến các vụ tấn công mạng tại các ngân hàng thương mại.
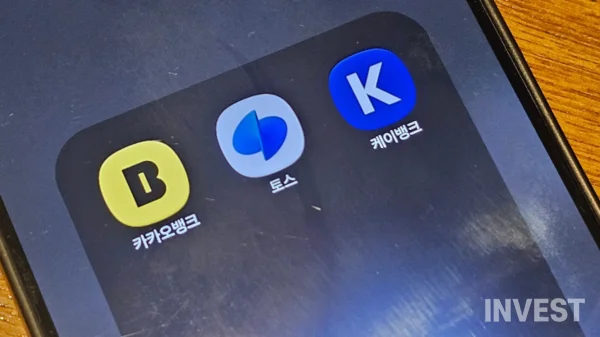
KakaoBank, K Bank và Toss Bank đang đẩy mạnh ứng dụng AI và chuyên gia bên ngoài để bảo mật hệ thống sau khi ghi nhận các nỗ lực truy cập trái phép từ các địa chỉ IP bên ngoài vào máy chủ. Dù ghi nhận nhiều lần truy cập tìm kiếm lỗ hổng từ đầu năm đến tháng 9, các ngân hàng này xác định chưa có sự rò rỉ thông tin khách hàng hay thiệt hại xâm nhập hệ thống.
Trong bối cảnh các vụ tấn công mạng liên tiếp xảy ra tại các ngân hàng thương mại gần đây, các ngân hàng chuyên doanh kỹ thuật số cũng đã ghi nhận những nỗ lực truy cập máy chủ từ các địa chỉ IP bên ngoài. Kết quả kiểm tra lĩnh vực tài chính vào ngày 6 cho thấy, một số địa chỉ IP được sử dụng trong các vụ tấn công mạng tại các ngân hàng thương mại đã cố gắng truy cập vào máy chủ của ba ngân hàng số gồm KakaoBank, K Bank và Toss Bank.
Cụ thể, KakaoBank đã ghi nhận tổng cộng 6 lần cố gắng truy cập để tìm kiếm lỗ hổng vào tháng 1 và tháng 3 năm nay, cùng 1 lần vào tháng 9. Đối với K Bank, có 4 lần truy cập được xác nhận từ tháng 7, trong khi Toss Bank ghi nhận 14 lần truy cập từ tháng 1 đến tháng 8. Tuy nhiên, các cuộc truy cập này được xác định là không gây ra rò rỉ thông tin khách hàng hay thiệt hại xâm nhập hệ thống.
Khi các vụ tấn công mạng trong ngành tài chính trở thành vấn đề trọng tâm trong các phiên điều trần tại Quốc hội, sự chú ý đang đổ dồn vào các biện pháp ứng phó bảo mật của các ngân hàng số này. Theo kết quả khảo sát trực tiếp của Invest đối với ba ngân hàng số vào ngày 26, mỗi ngân hàng đang tăng cường hệ thống bảo mật thông qua việc kiểm tra lỗ hổng bằng trí tuệ nhân tạo (AI) và xác minh bởi các chuyên gia bên ngoài. Tuy nhiên, quy mô đầu tư cho bảo mật thông tin và việc vận hành nhân lực chuyên trách có sự khác biệt giữa các ngân hàng.
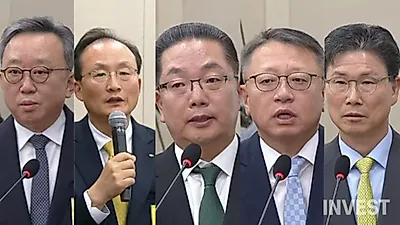
Trước đó, trong phiên điều trần của Ủy ban Chính sách Tài chính thuộc Ủy ban Chính trị Quốc hội về việc giám sát Cơ quan Giám sát Tài chính vào ngày 19, lãnh đạo của 5 ngân hàng thương mại lớn đã trả lời các câu hỏi liên quan đến các vụ tấn công mạng, đồng thời cam kết mở rộng đầu tư bảo mật và đưa ra các biện pháp ngăn ngừa tái diễn.
Lee Hwan-ju, Thống đốc KB Kookmin Bank, cho biết: "Chúng tôi sẽ đảm bảo đầy đủ ngân sách và nhân lực bảo mật, đồng thời ứng phó với các cuộc tấn công bằng AI bằng hệ thống bảo mật AI". Thống đốc Shinhan Bank, Jung Sang-hyuk, khẳng định: "Chúng tôi sẽ đầu tư bảo vệ thông tin ở mức độ khiến người dân có thể chấp nhận được", và Thống đốc Hana Bank, Lee Ho-sung, cũng trả lời rằng: "Chúng tôi sẽ tăng cường ngân sách và nhân lực bảo mật để đối phó với tấn công bằng AI".
Kiểm tra lỗ hổng bằng AI và xác minh bởi chuyên gia bên ngoài
KakaoBank đang tăng cường hệ thống bảo mật dựa trên mô hình Zero Trust và kiểm tra lỗ hổng bằng AI để ngăn ngừa các sự cố tấn công mạng. Thông qua AI, ngân hàng có thể xác định trước các lỗ hổng hệ thống và các lộ trình mà kẻ tấn công bên ngoài có thể tiếp cận, đồng thời liên tục xác minh quyền hạn khi người dùng và thiết bị truy cập vào hệ thống.
Cùng với việc kiểm tra trước, ngân hàng cũng đang xây dựng hệ thống ứng phó nhằm giảm thiểu thiệt hại khi có sự cố xâm nhập thực tế xảy ra. Trọng tâm được đặt vào việc phân tách và cô lập các dịch vụ cũng như hệ thống để ngay cả khi một phần hệ thống bị tấn công, thiệt hại cũng không lan sang các khu vực khác.
Ngân hàng cũng đang ứng phó với các mối đe dọa mới lợi dụng công nghệ AI. Các hoạt động giám sát đang được thực hiện đối với các mối đe dọa liên quan đến chuỗi cung ứng và mô hình AI, bao gồm cả các cuộc tấn công prompt nhằm điều khiển AI thực hiện các hành động không mong muốn bằng các lệnh độc hại.
Các nghiên cứu nhằm nâng cao tính an toàn của các dịch vụ AI cung cấp cho khách hàng cũng đang được tiến hành. Ngân hàng đang hợp tác nghiên cứu với Viện Khoa học và Công nghệ Tiên tiến Hàn Quốc (KAIST) về công nghệ 'AI Guardrail' có thể áp dụng trong môi trường tài chính. AI Guardrail là công nghệ kiểm soát để ngăn chặn AI tạo ra các phản hồi nguy hiểm hoặc không phù hợp.
K Bank tập trung vào việc kiểm tra bảo mật giả định các cuộc tấn công từ bên ngoài. Liên quan đến các vụ tấn công mạng trong ngành tài chính gần đây, ngân hàng đã hoàn tất các biện pháp chặn các địa chỉ IP nghi vấn sau khi kiểm tra nhật ký truy cập của các hệ thống bảo mật chính như tường lửa, hệ thống ngăn chặn xâm nhập (IPS) và tường lửa ứng dụng web (WAF).
Thông thường, ngân hàng quản lý các lỗ hổng bằng cách xác định các máy chủ và hệ thống có thể truy cập từ bên ngoài. Đặc biệt, ngân hàng đang kiểm tra các kẽ hở bảo mật thông qua 'kiểm tra thâm nhập mô phỏng hộp đen' sử dụng AI. Đây là phương thức tái hiện tình huống tấn công mạng dưới góc độ của kẻ tấn công bên ngoài không biết thông tin nội bộ hệ thống để tìm ra lỗ hổng.
Một đại diện của K Bank giải thích: "Trong tương lai, chúng tôi có kế hoạch tiếp tục nâng cao hệ thống phát hiện và ứng phó đe dọa sử dụng AI cũng như tự động hóa việc quản lý lỗ hổng đối với các tài sản IT".
Toss Bank đang kết hợp việc kiểm tra bảo mật nội bộ với sự xác minh từ các chuyên gia bên ngoài. Tổ chức bảo vệ thông tin thực hiện thẩm định và kiểm tra bảo mật cho toàn bộ dịch vụ ngân hàng, đồng thời giới hạn quyền truy cập thông tin khách hàng ở mức tối thiểu cần thiết cho công việc. Mọi lịch sử truy cập cũng được ghi lại để kiểm tra. Để bổ sung cho việc kiểm tra nội bộ, ngân hàng cũng vận hành 'Thử thách săn lỗi nhận thưởng của Toss' (Toss Bug Bounty Challenge), nơi sẽ trao thưởng nếu các nhà nghiên cứu bảo mật bên ngoài tìm thấy và báo cáo lỗ hổng.
Trước khi ra mắt các dịch vụ tài chính mới, ngân hàng thực hiện tấn công mô phỏng nội bộ và định kỳ kiểm tra lỗ hổng các dịch vụ đang vận hành. Công ty giải thích rằng dựa trên các trường hợp tấn công mạng và rò rỉ thông tin cá nhân xảy ra tại các công ty tài chính khác, họ đang tiến hành tái kiểm tra tổng thể các dịch vụ có rủi ro tương tự và cải thiện ngay lập tức những phần cần bổ sung.
Tiếp tục đầu tư bảo mật nhưng có sự khác biệt về quy mô và nhân lực
Ba ngân hàng số vừa tăng cường công nghệ bảo mật và hệ thống ứng phó, vừa nỗ lực đầu tư cho bảo vệ thông tin và đảm bảo nhân lực chuyên trách. Tuy nhiên, quy mô đầu tư, vận hành nhân lực và kế hoạch tương lai có sự khác biệt giữa các ngân hàng.
Theo công bố tự nguyện về bảo vệ thông tin mà KakaoBank tham gia lần đầu trong năm nay, chi phí đầu tư bảo vệ thông tin năm ngoái là 26,1 tỷ won, chiếm 12,4% tổng đầu tư công nghệ thông tin (IT) là 211,3 tỷ won. Nhân lực chuyên trách bảo vệ thông tin là 78,5 người, chiếm mức 9,1% trong tổng số 865,1 nhân lực IT.
Tỷ lệ này cao hơn so với các ngân hàng thương mại lớn. Trong cùng kỳ, tỷ lệ đầu tư bảo vệ thông tin được ghi nhận lần lượt là: Woori Bank 9,1%, Hana Bank 9,0%, KB Kookmin Bank 8,2% và Shinhan Bank 8,0%.
Ngân sách bảo mật thông tin năm nay của K Bank là 16,8 tỷ won. Nhân lực liên quan đến bảo mật duy trì ở mức tương đương khoảng 34 người trong cả năm ngoái và năm nay.
Toss Bank đã liên tục tăng mức đầu tư bảo vệ thông tin kể từ khi thành lập. Từ mức 6,6 tỷ won năm 2022, con số này đã tăng lên 8,8 tỷ won năm 2023, 9,5 tỷ won năm 2024 và đạt 12,7 tỷ won vào năm ngoái. Quy mô này đã tăng khoảng 1,9 lần trong vòng 3 năm. Năm ngoái, tỷ lệ đầu tư bảo vệ thông tin so với tổng đầu tư IT là 11,9%, và tỷ lệ nhân lực chuyên trách bảo vệ thông tin là 7,8%. Ngân hàng cũng đang duy trì 4 chứng chỉ bao gồm ISMS-P (hệ thống quản lý bảo vệ thông tin và thông tin cá nhân), các tiêu chuẩn quốc tế ISO27001, ISO27701 và tiêu chuẩn bảo mật thanh toán PCI-DSS.
Một đại diện của Toss Bank cho biết: "Việc đầu tư bảo mật không chỉ dừng lại ở việc tuân thủ quy định mà còn nhằm trang bị năng lực một cách chủ động. Chúng tôi có kế hoạch tiếp tục mở rộng đầu tư và nhân lực phù hợp với sự tăng trưởng của tổ chức trong tương lai".
Phụ trách mảng Quốc hội tại INVEST NEWS GLOBAL, đồng thời viết về Startup là gì và Tin tức.
Bình luận 0
Hiện tại chưa thể bình luận.