ネット銀行3社がセキュリティ強化、ハッキングのアクセス試行を受け対応
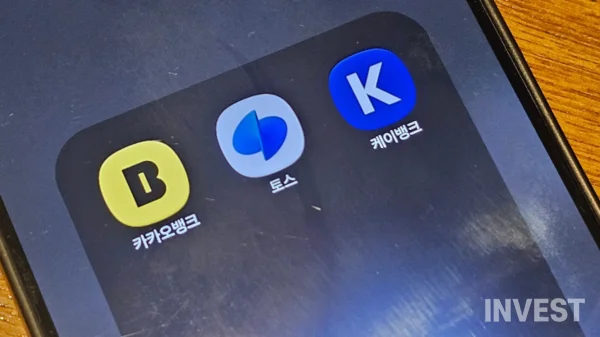
ネット銀行3社(カカオバンク、ケイバンク、トスバンク)において、市中銀行でのハッキング事件で使用されたIPアドレスによるサーバーへのアクセス試行が確認された。各行はAIを活用した脆弱性診断や外部専門家による検証を通じて、セキュリティ体制の強化を進めている。
カカオバンク、ケイバンク、トスバンクのネット銀行3社は、市中銀行へのハッキングに使用されたIPアドレスによるサーバーへのアクセス試行を確認し、AIを活用した脆弱性診断などのセキュリティ体制強化を進めている。トスバンクの昨年の情報保護投資額は127億ウォンに達し、3年間で約1.9倍に拡大した。
市中銀行でハッキング事件が相次ぐ中、ネット専門銀行においても外部IPによるサーバーへのアクセス試行が確認された。金融界の点検結果によると、市中銀行のハッキングに使用された一部のIPアドレスが、カカオバンク、ケイバンク、トスバンクのネット銀行3社のサーバーにもアクセスを試みていたことが判明した。
カカオバンクでは、今年1月と3月に計6回、9月には脆弱性を探るためのアクセスが1回あった。ケイバンクでは7月から4回、トスバンクでは1月から8月までに14回のアクセス試行が確認されている。ただし、これによる顧客情報の流出やシステム侵害の被害は発生していないことが把握されている。
金融界のハッキング事件が大韓民国国会の国政監査における主要な争点となる中、これらネット銀行のセキュリティ対応にも関心が集まっている。26日、インベストがネット銀行3社を直接取材したところ、各行は人工知能(AI)を活用した脆弱性診断や外部専門家による検証などを通じて、セキュリティ体制を強化していた。ただし、情報保護への投資規模や専任人員の運用には、銀行間で差が見られた。
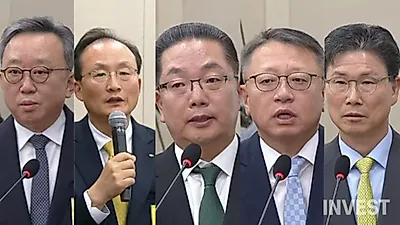
一方、去る19日の国会政務委員会における金融監督院の国政監査では、5大市中銀行の頭取らがハッキング事件に関する質疑を受け、セキュリティ投資の拡大と再発防止策を約束した。
イ・ファンジュKB Kookmin Bank頭取は「セキュリティ予算と人員を十分に確保し、AIを活用したハッキングにAIセキュリティシステムで対応する」と述べた。チョン・サンヒョク新韓銀行頭取は「国民が納得できる水準の情報保護投資を行う」と語り、イ・ホソンハナ銀行頭取も「セキュリティ予算と人員を拡充し、AIハッキングに備える」と回答した。
AIで脆弱性を診断し、外部専門家による検証まで
カカオバンクは、ハッキング事件を予防するためにAIを活用した脆弱性診断と、ゼロトラストに基づくセキュリティ体制を強化している。AIを通じてシステムの脆弱性や外部攻撃者がアクセス可能な経路を事前に把握し、ユーザーやデバイスがシステムにアクセスする際にも権限を継続的に確認する方式だ。
事前点検とともに、実際の侵害事件が発生した際に被害を最小限に抑えるための対応体制も整えつつある。一部のシステムがハッキングされても、他の領域へ被害が広がらないよう、サービスとシステムを分離・隔離することに焦点を当てている。
AI技術を悪用した新たな脅威にも対応している。悪意のある命令によってAIの意図しない動作を誘導するプロンプト攻撃をはじめ、AIモデルやサプライチェーンに関連する脅威を監視している。
顧客に提供するAIサービスの安全性を高めるための研究も進行中だ。KAISTと、金融環境に適用可能な「AIガードレール」技術を共同研究している。AIガードレールは、AIが危険または不適切な応答を生成しないよう制御する技術だ。
ケイバンクは、外部攻撃を想定したセキュリティ点検に集中している。最近の金融界のハッキング事件に関連し、ファイアウォールや侵入防止システム(IPS)、ウェブファイアウォール(WAF)などの主要なセキュリティシステムの接続記録を点検し、疑わしいIPに対する遮断措置を完了した。
平時は、外部からアクセス可能なサーバーやシステムを把握して脆弱性を管理している。特にAIを活用した「ブラックボックス模擬侵入テスト」により、セキュリティ上の欠陥を点検している。システム内部情報を知らない外部攻撃者の立場でハッキング状況を再現し、脆弱性を探し出す方式だ。
ケイバンクの関係者は「今後はIT資産に対する脆弱性管理の自動化や、AIを活用した脅威探知・対応体制も継続して高度化していく計画だ」と説明した。
トスバンクは、内部セキュリティ点検に外部専門家による検証を加えている。情報保護組織が銀行サービス全般のセキュリティを審議・点検し、顧客情報へのアクセス権限は業務上必要な最小範囲に制限している。すべてのアクセス履歴も記録して点検している。内部点検を補完するため、外部のセキュリティ研究者が脆弱性を見つけて通報すれば報奨金を支払う「Tossバグバウンティチャレンジ」も運営している。
新しい金融サービスをリリースする前には独自の模擬ハッキングを実施し、運用中のサービスも定期的に脆弱性を点検している。同社は、他の金融会社で発生したハッキングや個人情報流出の事例に基づき、同様のリスクがあるサービスを全般的に再点検し、補完が必要な部分は即座に改善していると説明した。
セキュリティ投資は継続するが、規模・人員運用には差
ネット銀行3社は、セキュリティ技術と対応体制を強化するとともに、情報保護への投資と専任人員の確保にも乗り出している。ただし、投資規模や人員運用、今後の計画には銀行ごとに差が見られた。
カカオバンクが今年初めて参加した情報保護自主開示によると、昨年の情報保護投資額は261億ウォンで、IT投資総額2,113億ウォンの12.4%を占めた。情報保護専任人員は78.5人で、IT人員総数865.1人の9.1%の水準である。
これは主要な市中銀行よりも高い比重だ。同期間の情報保護投資比重は、ウリィ銀行が9.1%、ハナ銀行が9.0%、KB Kookmin Bankが8.2%、新韓銀行が8.0%と集計された。
ケイバンクの今年の情報セキュリティ予算は168億ウォンだ。セキュリティ関連の人員は昨年も今年も約34人で、同水準を維持している。
トスバンクは、創設以来、情報保護投資額を継続的に増やしてきた。2022年に66億ウォンだった投資額は、2023年に88億ウォン、2024年に95億ウォンを経て、昨年は127億ウォンへと増加した。3年間で約1.9倍に拡大した規模だ。昨年のIT投資額に対する情報保護投資比重は11.9%、情報保護専任人員の比重は7.8%であった。情報保護および個人情報保護管理体系認証であるISMS-Pや、国際標準であるISO27001・ISO27701、決済セキュリティ標準であるPCI-DSSなど、4つの認証も維持している。
トスバンクの関係者は「セキュリティ投資は規制遵守を超え、先制的に能力を備えるためのものだ」とし、「今後も組織の成長に合わせて、投資と人員を継続的に拡大していく計画だ」と述べた。
INVEST NEWS GLOBALで国会を中心に取材し、スタートアップとは・ニュースの記事も執筆しています。
コメント 0
現在コメントの投稿は無効になっています。