An ninh mạng trở thành thách thức an ninh quốc gia khi Binance bị tấn công và dữ liệu Tổng thống bị rò rỉ
Trước các vụ tấn công mạng quy mô lớn nhắm vào sàn giao dịch Binance và việc rò rỉ thông tin hộ chiếu của đoàn đại biểu gồm cả Tổng thống Lee Jae Myung, Chính phủ Hàn Quốc đang xem xét thành lập một cơ quan an ninh liên bộ để điều phối các chức năng bảo mật công và tư.
Vấn đề an ninh mạng đang trở thành thách thức đối với an ninh quốc gia, vượt ra khỏi phạm vi bảo vệ tài sản tài chính và thông tin cá nhân. Sàn giao dịch tài sản ảo toàn cầu Binance cho biết đã chịu thiệt hại khoảng 6,3 tỷ USD do bị tấn công mạng, trong khi tại Hàn Quốc, thông tin cá nhân như số hộ chiếu của phái đoàn bao gồm cả vợ chồng Tổng thống đã bị lộ trên internet. Ngoài ra, một lỗ hổng cho phép thực thi lệnh trên máy chủ mà không cần xác thực cũng đã được phát hiện trong PHP - ngôn ngữ phổ biến dùng để phát triển website, khiến Chính phủ phải yêu cầu cập nhật bảo mật khẩn cấp.
Trước tình trạng rò rỉ thông tin khách hàng liên tiếp xảy ra tại các công ty tài chính trong nước, Chính phủ quyết định tăng cường hệ thống kiểm tra lỗ hổng và giám sát an ninh. Tổng thống Lee Jae Myung đã chỉ đạo xây dựng hệ thống có khả năng phát hiện sớm và ứng phó với các dấu hiệu tấn công, đồng thời yêu cầu xem xét việc thành lập một cơ quan liên bộ để tổng hợp và điều phối các chức năng an ninh giữa khu vực công và tư nhân.
[Quốc tế] Binance mất tài sản, dữ liệu Chính phủ có dấu hiệu bị lộ
Các cuộc tấn công mạng nhắm vào các tổ chức tài chính nước ngoài đang gây ra những thiệt hại liên tiếp về tiền bạc. Theo tờ Economic Times (ET), tính đến tháng 10, có khoảng 20 tổ chức tài chính đã chịu ảnh hưởng bởi các cuộc tấn công mạng. Các tin nghi vấn cho rằng những kẻ tấn công đã lợi dụng thông tin tài khoản của các ngân hàng liên kết và lỗ hổng trong hệ thống thanh toán để chiếm đoạt tiền.
Sàn giao dịch tài sản ảo toàn cầu Binance cũng vừa gặp phải sự cố mất tài sản quy mô lớn. Trong thông báo chính thức vào ngày 30 tháng 10, Binance cho biết vào khoảng 8 giờ 5 phút tối (UTC) ngày hôm trước, ví nóng (hot wallet) dùng để nạp và rút tiền trực tuyến đã bị xâm nhập, gây thiệt hại khoảng 6,3 tỷ USD tài sản. Công ty giải thích rằng họ sẽ sử dụng quỹ bảo vệ người dùng và nguồn vốn tự có để bù đắp tổn thất, đảm bảo không đẩy thiệt hại sang khách hàng.
Binance đã tiến hành cách ly cơ sở hạ tầng bị xâm nhập và thu hồi các quyền truy cập liên quan. Mặc dù các cuộc điều tra ban đầu đặt ra khả năng một máy tính xách tay bị xâm nhập, nhưng các cuộc điều tra tiếp theo đã phát hiện thêm những điểm xâm nhập khác. Công ty cho biết cho đến thời điểm hiện tại vẫn chưa tìm thấy bằng chứng về việc lộ khóa cá nhân của ví, đồng thời đang phối hợp với các chuyên gia bảo mật trong và ngoài nước để điều tra lộ trình tấn công.
Việc truy vết tài sản bị đánh cắp có sự tham gia của các cơ quan tư pháp, công ty phân tích blockchain và các đơn vị phát hành tài sản. Tại thời điểm thông báo, Binance cho biết đã thu hồi được 5 tỷ USD tài sản mã hóa bao gồm các token như USDC, USDT, BTC, ETH, BNB và đóng băng khoảng 3 tỷ USD tài sản trên blockchain. Trong bản cập nhật ngày 5 tháng 11, công ty cho biết đã huy động được nguồn lực vượt quá số tiền thiệt hại bằng vốn tự có và đã bù đắp được khoảng 98% tài sản bị thiệt hại. Khoảng 2% còn lại đang được mua lại thông qua thị trường và các giao dịch ngoài sàn (OTC), tuy nhiên việc này có thể mất thời gian do tính thanh khoản thấp.
Ngân hàng quốc doanh Ấn Độ (SBI) đang điều tra nghi vấn rò rỉ thông tin khách hàng sau khi nhận được cảnh báo từ cơ quan bảo mật bên ngoài. Theo Economic Times (ET), vào ngày 16 tháng 10, SBI đã được nhà cung cấp thông tin đe dọa, Cơ quan An ninh mạng Quốc phòng Ấn Độ và Đội ứng cứu khẩn cấp máy tính Ấn Độ (CERT-In) thông báo về khả năng lộ thông tin. Kết quả điều tra sơ bộ cho thấy, trong số khoảng 375.000 hồ sơ liên quan đến ngân hàng xuất hiện trên dark web, có 3.897 hồ sơ khách hàng chứa thông tin cá nhân. Các hồ sơ này bao gồm tên, số điện thoại, email, ngày tháng năm sinh, địa chỉ và thông tin liên quan đến đăng ký vay vốn.
Tại Philippines, một công ty bảo mật khi phân tích máy chủ trung gian của kẻ tấn công đã phát hiện dấu hiệu dữ liệu Chính phủ liên quan đến việc làm việc tại nước ngoài (bao gồm chứng thực, hợp đồng, hồ sơ kế toán và hồ sơ của Landbank, v.v.) bị chuyển ra ngoài. Hunt.io cho biết vào ngày 28 tháng trước, khoảng 69GB dữ liệu từ 27 cơ sở dữ liệu sao lưu liên quan đến Cơ quan Việc làm Nước ngoài Philippines đã bị sao chép sang một máy chủ đặt tại Singapore trong khoảng 24 phút. Các nhà nghiên cứu đã thu thập được nhật ký (log) còn lại trên máy chủ và các công cụ leo thang đặc quyền để thông báo cho Đội ứng cứu thảm họa quốc gia Philippines (CERT).
Trước đó, vào tháng 8, dấu hiệu đánh cắp dữ liệu của các cơ quan Philippines cũng đã được xác nhận. Hunt.io từng phát hiện khoảng 1,2GB dữ liệu bị đánh cắp từ một cơ quan quản lý hạt nhân và một công ty vận tải biển của Philippines trong không gian làm việc của một kẻ tấn công khác.
[Trong nước] Rò rỉ thông tin khách hàng tại các sàn giao dịch và công ty chứng khoán... Thông tin cá nhân của phái đoàn Tổng thống cũng bị lộ
Tại Hàn Quốc, các vụ rò rỉ thông tin khách hàng tại các sàn giao dịch tài sản ảo và công ty chứng khoán đã xảy ra liên tiếp. Bithumb cho biết vào ngày 29 tháng 10, một đối tượng không được cấp quyền đã truy cập vào DaouOffice, phần mềm làm việc nhóm di động nội bộ của công ty, khiến thông tin cá nhân của khách hàng và nhân viên bị rò rỉ. Có 6.444 khách hàng nằm trong danh sách bị ảnh hưởng, trong đó công ty giải thích rằng thông tin của 5.600 người đã được mã hóa nên không thể xác nhận nội dung. Thông tin của 715 nhân viên và nhân lực bên ngoài như đối tác cũng bị rò rỉ.
Các hạng mục bị rò rỉ bao gồm tên, thông tin liên lạc, số đăng ký cư trú, số tài khoản, bản sao chứng minh thư, lịch sử giao dịch và địa chỉ ví. Bithumb cho biết không có dấu hiệu cho thấy hệ thống dịch vụ giao dịch hay cơ sở dữ liệu khách hàng bị xâm nhập trực tiếp. Công ty đã ngừng sử dụng phần mềm làm việc nhóm, tiến hành kiểm tra và thực hiện các biện pháp khắc phục bảo mật với nhà phát triển, đồng thời cung cấp dịch vụ tra cứu để khách hàng có thể kiểm tra xem mình có bị rò rỉ hay không và khuyến cáo khách hàng chú ý để tránh thiệt hại thứ cấp.
Hanyang Securities cho biết sau khi xác nhận rò rỉ thông tin khách hàng, công ty đã chặn truy cập từ bên ngoài và áp dụng bản vá bảo mật khẩn cấp cho nhà cung cấp phần mềm nhóm (groupware). Công ty cho biết vào ngày 3, họ đã xác nhận việc rò rỉ thông tin vào ngày 29 tháng 10 do có sự truy cập bất thường vào giải pháp groupware bên ngoài, đồng thời đang điều tra nguyên nhân và phạm vi rò rỉ cũng như tiến hành các thủ tục báo cáo với các cơ quan liên quan. Các khách hàng bị ảnh hưởng đã được thông báo riêng. Dữ liệu bị rò rỉ được xác định bao gồm 15 mục thông tin khách hàng, 2 mục thông tin liên quan đến nhân viên và 14 mục thông tin cá nhân thông thường. Các thông tin này bao gồm tên, số điện thoại liên lạc, địa chỉ, ngày tháng năm sinh, email, số tài khoản, số bằng lái xe, v.v., và có 3 mục chứa dữ liệu về số đăng ký cư trú.
Tại Daishin Securities, thông tin tín dụng cá nhân của 38.490 khách hàng đã bị rò rỉ. Công ty cho biết sau khi phát hiện nỗ lực truy cập bất hợp pháp từ bên ngoài vào ngày 17 tháng 10, họ đã tiến hành điều tra và xác nhận việc rò rỉ thông tin vào ngày 26 cùng tháng. Các hạng mục bị rò rỉ bao gồm tổng cộng 8 hạng mục như tên khách hàng, email, địa chỉ, ID liên lạc, tên ngân hàng, số tài khoản nạp/rút tiền đã được mã hóa, số tài khoản tổng hợp của Daishin Securities, số điện thoại di động, v.v. Daishin Securities đã chặn các địa chỉ IP được sử dụng trong cuộc tấn công và các IP truy cập gián tiếp, đồng thời tiến hành kiểm tra các lỗ hổng bổ sung và thực hiện các biện pháp bảo mật. Công ty cũng giải thích rằng họ đã tăng cường giám sát hệ thống kiểm soát, báo cáo cho các cơ quan quản lý và đang hợp tác điều tra.
Tại công ty phần mềm doanh nghiệp DOUZONE BIZON, cũng đã xảy ra sự cố xâm nhập vào máy chủ phát triển và máy chủ sao lưu. Công ty cho biết vào ngày 26 tháng 10, đã có sự truy cập bất hợp pháp từ bên ngoài vào máy chủ phát triển và họ đang điều tra khả năng thông tin nhân viên của các công ty khách hàng bị rò rỉ. Họ cũng phát hiện dấu hiệu bất thường ở máy chủ sao lưu APO và đã báo cáo. Công ty giải thích rằng sự cố máy chủ sao lưu thuộc loại tấn công zero-day lợi dụng lỗ hổng của giải pháp sao lưu.
DOUZONE BIZON đã chặn các đường truy cập bên ngoài, áp dụng các biện pháp bảo vệ cho các tài khoản liên quan, đồng thời thông báo sự việc cho Cơ quan Internet và An ninh Hàn Quốc (KISA) và Ủy ban Bảo vệ Thông tin Cá nhân. Họ đang điều tra khả năng rò rỉ với các cơ quan chuyên môn bên ngoài và đã thông báo riêng cho các công ty khách hàng có khả năng bị ảnh hưởng. Công ty cho biết: "Chúng tôi đã và đang nỗ lực tăng cường bảo mật bằng cách thực hiện các khoản đầu tư an ninh thông tin quy mô khoảng 16 tỷ won. Thông qua cuộc điều tra này, chúng tôi sẽ kiểm tra quy trình quản lý dữ liệu và kiểm soát truy cập trong môi trường phát triển, đồng thời sẽ tuân thủ lệnh thực thi của đoàn điều tra liên hợp công - tư".
Việc thông tin cá nhân của vợ chồng Tổng thống và nhân sự tháp tùng chuyến thăm nước ngoài bị lộ trên internet cũng đã được tiết lộ. KBS đưa tin vào ngày 2 tháng 11 rằng một tệp chứa thông tin của 168 người lên chuyên cơ Không quân số 1 đã được đăng tải trên một trang web trả phí liên quan đến bảo mật. Giải thích cho điều này là tệp 'Danh sách hành khách (Hàn Quốc-Bỉ)' đăng tải vào tháng 6 vừa qua bao gồm tên, đơn vị công tác, chức vụ, ngày tháng năm sinh, số hộ chiếu, ngày cấp và ngày hết hạn hộ chiếu của vợ chồng Tổng thống, các quan chức chính phủ, nhân viên an ninh, phóng viên thường trú, v.v.
Chính phủ, 'Tăng cường hệ thống phòng ngừa bảo mật' cập nhật khẩn cấp PHP và cải tổ hệ thống kiểm soát ngành tài chính
Chính phủ đã bắt tay vào các biện pháp bảo mật khẩn cấp và cải tổ hệ thống quản lý để ứng phó với lỗ hổng bảo mật của ngôn ngữ phát triển website PHP và các sự cố xâm nhập trong ngành tài chính. Bộ Khoa học, Công nghệ Thông tin và Truyền thông cùng với Cơ quan Internet và An ninh Hàn Quốc (KISA) cho biết hai lỗ hổng nghiêm trọng trong PHP đã được công bố vào ngày 22 tháng 10 và yêu cầu các doanh nghiệp, cơ quan trong nước cập nhật ngay lập tức. Cùng ngày, cảnh báo khủng hoảng mạng trong lĩnh vực tư nhân cũng được nâng từ mức 'Quan tâm' lên mức 'Chú ý', đồng thời kích hoạt hệ thống ứng phó khẩn cấp như tăng cường nhân lực ứng phó xâm nhập và duy trì trạng thái sẵn sàng của các đội ứng phó khẩn cấp.
PHP được sử dụng để tạo các trang chủ, cửa hàng trực tuyến, bảng tin, trang quản trị, v.v., và các nền tảng như WordPress hay Gnuboard cũng hoạt động dựa trên nó. Lỗ hổng lần này là lỗi cho phép kẻ tấn công gửi các yêu cầu đã được thao túng để thực thi lệnh trên máy chủ mà không cần ID và mật khẩu. Vì đây là vấn đề của chính PHP chứ không phải của từng trang web riêng lẻ, nên ngay cả khi các chương trình website được viết an toàn thì vẫn có thể bị ảnh hưởng. Nếu tấn công thành công, kẻ tấn công có thể cài đặt web shell (tệp điều khiển từ xa) lên máy chủ, đánh cắp thông tin khách hàng hoặc làm biến đổi, làm tê liệt trang web.
Bộ Khoa học, Công nghệ Thông tin và Truyền thông đã hướng dẫn kiểm tra phiên bản PHP của các hệ thống đang vận hành và khởi động lại dịch vụ web sau khi cập nhật bảo mật. Họ cũng yêu cầu kiểm tra các bản ghi truy cập bất thường và việc cài đặt web shell đối với các máy chủ đã hoàn tất cập nhật. Các hướng dẫn ứng phó này đã được phổ biến đến các doanh nghiệp có báo cáo Giám đốc Bảo mật Thông tin (CISO), các nhà cung cấp dịch vụ web hosting, Trung tâm Dữ liệu Internet (IDC), v.v., và họ đang tiếp tục kiểm tra xu hướng tấn công thông qua hợp tác với ngành bảo mật trong và ngoài nước.
Bae Gyeong-hun, Phó Thủ tướng kiêm Bộ trưởng Bộ Khoa học, Công nghệ Thông tin và Truyền thông cho biết: "Phương pháp truyền thống là kiểm tra thủ công rồi mới vá lỗi trong vài ngày tới sẽ có giới hạn trong việc phòng chống tấn công. Cần có một hệ thống ứng phó tự động như chặn tức thời các điểm tiếp xúc internet và áp dụng trước các quy tắc tường lửa web".
Các cơ quan quản lý tài chính đã tiến hành điều tra các sự cố xâm nhập và kiểm tra hệ thống quản lý bảo mật của các công ty tài chính. Theo dữ liệu do Ủy ban Dịch vụ Tài chính công bố vào ngày 14 tháng trước, có 16 tổ chức trong ngành tài chính như ngân hàng, ngân hàng tiết kiệm, tài chính tương hỗ và các nhà cung cấp tài sản ảo đã được xác nhận gặp sự cố trước và sau sự cố xâm nhập của Shinhan Bank. Quy mô rò rỉ thông tin được xác định tại thời điểm đó là khoảng 100.000 trường hợp bao gồm tên, số điện thoại liên lạc, số đăng ký cư trú, email, v.v. Ủy ban Dịch vụ Tài chính giải thích rằng các công ty tài chính đang kiểm tra xem có thêm sự xâm nhập nào khác dựa trên các địa chỉ IP của kẻ tấn công đã được chia sẻ, do đó số lượng công ty được xác nhận gặp sự cố có thể tăng lên.
Trong đợt kiểm tra bằng danh mục kiểm tra (checklist) được thực hiện đối với 555 công ty tài chính, có 130 nơi báo cáo rằng có những phần chưa thỏa đáng trong quản lý bảo mật. Các vấn đề chính được chỉ ra bao gồm việc không áp dụng các bản vá bảo mật mới nhất, thiếu quản lý đối với các hệ thống đã ngừng hỗ trợ kỹ thuật từ nhà sản xuất, chưa thiết lập hệ thống giám sát 24 giờ, thiếu sót trong xác thực/ủy quyền của các hệ thống bên ngoài và chưa áp dụng xác thực đa yếu tố cho các dịch vụ quan trọng. Các công ty này đã nộp kế hoạch bổ sung như áp dụng bản vá bảo mật, thay thế thiết bị cũ, mở rộng nhân lực và thiết bị giám sát, cũng như tăng cường kiểm soát truy cập và bắt đầu thực hiện các biện pháp đó.
Tách biệt với các biện pháp bổ sung của từng công ty riêng lẻ, Ủy ban Dịch vụ Tài chính có kế hoạch kiểm tra toàn diện tổng thể việc quản lý bảo mật như các điểm tiếp xúc bên ngoài, hệ thống xác thực và kiểm soát nội bộ. Chính phủ quyết định hướng dẫn các công ty quản lý danh sách các điểm tiếp xúc điện toán kết nối với bên ngoài và thiết lập rõ ràng quyền truy cập/xác thực cho từng điểm tiếp xúc. Kế hoạch cũng bao gồm việc cụ thể hóa hệ thống báo cáo và phạm vi trách nhiệm của Giám đốc điều hành (CEO), Giám đốc bảo mật thông tin (CISO) và Giám đốc công nghệ thông tin (CIO).
Hệ thống chia sẻ thông tin đe dọa và phát hiện lỗ hổng cũng sẽ được cải tổ. Ủy ban Dịch vụ Tài chính sẽ cải thiện hệ thống để các công ty tài chính có thể chia sẻ thông tin thu thập được trong quá trình giám sát bảo mật riêng của họ thông qua Hệ thống giám sát tích hợp (FIRST), đồng thời thúc đẩy xây dựng cơ sở hạ tầng kiểm tra dựa trên AI để phát hiện lỗ hổng trong các tài sản lộ ra bên ngoài, mã nguồn và ứng dụng di động. Phương án mở rộng việc kiểm tra và đánh giá lỗ hổng lên hơn 2 lần mỗi năm đối với các công ty tài chính lớn đang được thúc đẩy, và việc xây dựng hệ thống giám sát bảo mật chung dựa trên AI dành cho các công ty tài chính vừa và nhỏ cũng đang được xem xét.
Tổng thống Lee chỉ thị xem xét thành lập cơ quan an ninh liên bộ
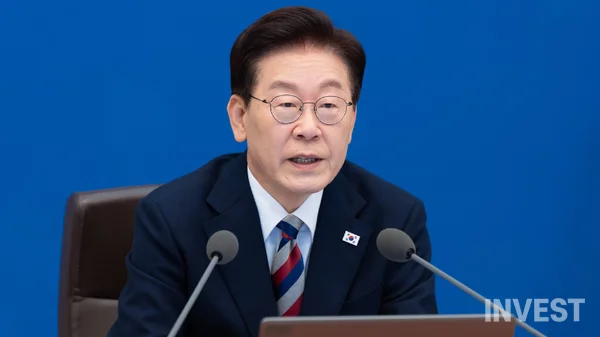
Tại cuộc họp Hội đồng Nội các lần thứ 47 do Tổng thống Lee Jae Myung chủ trì tại Nhà Xanh vào ngày 3 vừa qua, ông đã chỉ thị xem xét việc thành lập một cơ quan liên bộ để tổng hợp và điều phối các chức năng bảo mật của khu vực công và tư nhân. Đề cập đến các cuộc tấn công mạng trong và ngoài nước cũng như các sự cố chiếm đoạt tài sản ảo quy mô lớn, ông nhấn mạnh rằng cần phải xây dựng một hệ thống phòng ngừa tổng thể thay vì chỉ dừng lại ở phương thức kiểm tra và ứng phó sau khi sự cố xảy ra.
Tổng thống Lee chỉ ra những hạn chế của hệ thống bảo mật hiện tại khi công nghệ tấn công mạng đang trở nên thông minh và tinh vi hơn do sự phát triển của AI. Vì các cuộc tấn công mạng không chỉ ảnh hưởng đến đời sống hàng ngày của người dân mà còn ảnh hưởng đến kinh tế và an ninh quốc gia, ông yêu cầu xây dựng một hệ thống có thể phát hiện sớm các dấu hiệu tấn công nhắm vào lỗ hổng, sau đó truyền bá thông tin và ứng phó. Ông cũng yêu cầu bổ sung các lỗ hổng bảo mật của các dịch vụ công trọng yếu và các cơ sở hạ tầng cốt lõi của quốc gia như thông tin liên lạc, năng lượng và tài chính.
Ông cũng đưa ra sự cần thiết của một tổ chức để điều phối các chức năng bảo mật đang bị phân tán tại các bộ và cơ quan. Tổng thống Lee nói: "Cần có thảo luận về việc thành lập một cơ quan đối phó cấp liên bộ bao quát cả lĩnh vực công và tư nhân", và "Mong các bên hãy tích cực xem xét việc thành lập một cơ quan 'czar' an ninh mạng mạnh mẽ và hiệu quả, có thể tổng hợp và điều phối các chức năng bảo mật đang bị phân tán".
Tiếp đó, Tổng thống Lee nói thêm: "Để trở thành người dẫn đầu trong kỷ nguyên số, chúng ta không chỉ cần bán dẫn và AI mà còn phải trang bị cả năng lực an ninh mạng".
Phụ trách mảng Hậu IPO tại INVEST NEWS GLOBAL.
Bình luận 0
Hiện tại chưa thể bình luận.